IA, projets informatiques et risque : ce que tout dirigeant de TPE/PME doit savoir pour décider en confiance
En résumé
- L'IA introduit de nouveaux risques techniques, organisationnels et réglementaires dans les projets informatiques.
- La bonne approche consiste à définir des garde-fous, des règles d'usage et des points de contrôle dès le cadrage.
- Sécurité, protection des données et scénarios de repli permettent d'exploiter l'IA sans prendre de risques inutiles.
L’intelligence artificielle permet d’accélérer certains projets informatiques, d’automatiser des tâches et de créer de nouveaux services, mais elle introduit aussi des risques différents de ceux auxquels les entreprises sont habituées.
Pour un dirigeant de TPE ou PME, l’enjeu n’est donc pas de devenir expert en intelligence artificielle. Il est de savoir quelles questions poser, quelles limites fixer et quels contrôles exiger avant de confier à l’IA des données ou des processus importants.
Comprendre le risque en une image
Imaginez que vous recrutiez un collaborateur extrêmement rapide, capable de lire des milliers de documents et de produire un travail en quelques secondes.
Il possède cependant une particularité : il peut parfois se tromper avec beaucoup d’assurance.
Vous ne lui confieriez probablement pas immédiatement les contrats clients, la comptabilité et les décisions sensibles sans définir son périmètre d’intervention.
Vous commenceriez par lui donner des règles, contrôler son travail et déterminer les situations dans lesquelles une validation humaine reste obligatoire.
Avec l’IA, le raisonnement est similaire.
L’objectif n’est pas d’éliminer totalement le risque. Il est de définir le niveau de risque acceptable et d’organiser les contrôles correspondants.
Pourquoi l’IA change la gestion du risque informatique
Dans un logiciel traditionnel, une règle programmée produit généralement un résultat déterminé.
Si une application indique qu’une remise de 10 % doit être appliquée dans une situation précise, le résultat attendu peut être testé de manière relativement prévisible.
Une intelligence artificielle générative fonctionne différemment.
Elle produit une réponse à partir de modèles statistiques. Deux demandes proches peuvent donc conduire à des réponses différentes.
Cette caractéristique ouvre des possibilités importantes, mais elle modifie la manière de concevoir et de piloter les projets.
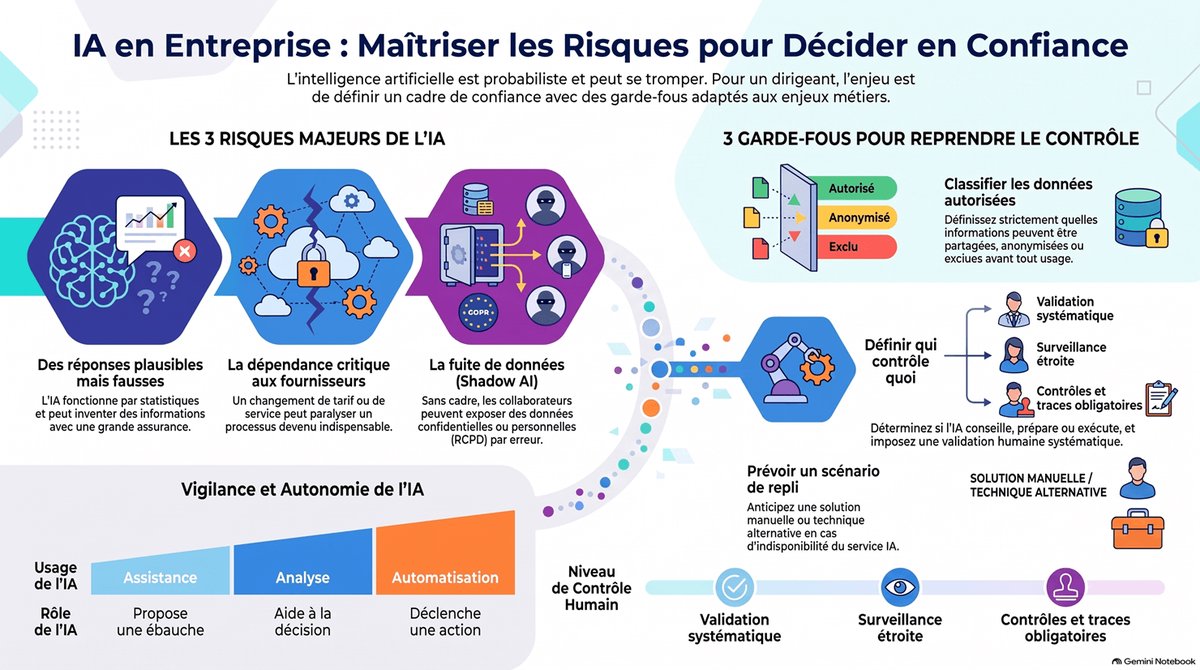
Premier risque : une réponse plausible peut être fausse
Une IA peut produire un texte très convaincant tout en contenant une erreur, une approximation ou une information inventée.
Pour une entreprise, le niveau de risque dépend directement de l’usage.
Utiliser l’IA pour proposer une première version d’un texte marketing n’a pas les mêmes conséquences que l’utiliser pour analyser automatiquement un contrat ou prendre une décision concernant un client.
La bonne question n’est donc pas :
" L’IA est-elle fiable ? "
Mais plutôt :
" Que se passe-t-il si elle se trompe dans ce processus précis ? "
Cette distinction permet de déterminer les contrôles nécessaires.
Une information sans conséquence majeure pourra éventuellement être vérifiée après sa génération. Une décision sensible nécessitera au contraire une validation humaine ou des contrôles automatiques supplémentaires.
Deuxième risque : devenir dépendant d’un fournisseur
Beaucoup de projets reposent aujourd’hui sur des services externes : modèles d’intelligence artificielle, interfaces de programmation, plateformes cloud ou outils spécialisés.
Cette dépendance n’est pas nécessairement un problème. Elle doit simplement être identifiée.
Un fournisseur peut modifier ses tarifs, ses conditions d’utilisation, ses modèles ou certaines fonctionnalités.
Une entreprise doit donc savoir ce qui se passerait si le service utilisé devenait demain plus coûteux, moins performant ou indisponible.
Le scénario de repli devient une vraie question de dirigeant
Pour une fonction importante, quelques questions simples permettent déjà de mesurer cette dépendance :
- Peut-on remplacer le fournisseur ?
- Les données restent-elles récupérables ?
- L’application peut-elle continuer à fonctionner sans cette IA ?
- Combien coûterait une migration ?
- Existe-t-il une solution temporaire en cas d’indisponibilité ?
L’objectif n’est pas de construire systématiquement une infrastructure complexe. Il est d’éviter de découvrir une dépendance critique une fois le projet devenu indispensable à l’entreprise.
Troisième risque : envoyer les mauvaises données au mauvais endroit
C’est probablement l’un des sujets les plus importants pour une TPE ou une PME.
Copier une information dans un outil d’IA revient à transmettre cette information à un système informatique dont il faut comprendre les conditions d’utilisation et de traitement.
Or les collaborateurs peuvent être tentés d’y déposer très facilement :
- des informations concernant des clients
- des contrats
- des données commerciales
- des documents internes
- des données concernant les salariés
- des informations financières
- du code informatique ou des éléments confidentiels
Dès que des données personnelles sont concernées, le Règlement général sur la protection des données (RGPD) doit notamment être pris en compte. La CNIL rappelle également que la protection des données doit être intégrée dès la conception d’un système utilisant l’IA.
Le risque invisible : l’IA utilisée sans cadre
Une entreprise peut décider officiellement de ne pas utiliser l’intelligence artificielle et constater malgré tout que ses collaborateurs l’utilisent déjà.
Un salarié copie un document dans un assistant pour le résumer. Un commercial demande à une IA de reformuler une proposition. Un développeur utilise un outil pour analyser du code.
Individuellement, ces initiatives peuvent sembler anodines.
Collectivement, elles peuvent créer une situation dans laquelle personne ne sait réellement quelles données sont envoyées vers quels services.
Interdire tous les usages est rarement une réponse suffisante. Une politique interne simple est généralement plus utile.
Elle doit notamment préciser quels outils sont autorisés, quelles informations peuvent être utilisées et quelles données ne doivent jamais être transmises.
Ce qui change pour le dirigeant
Pendant longtemps, un projet informatique pouvait être envisagé comme une succession relativement linéaire :
besoin, cahier des charges, développement, tests puis mise en production.
L’IA rend cette approche moins adaptée pour certains projets.
Il n’est pas toujours possible de définir à l’avance toutes les réponses qu’un système produira. Il faut donc compléter les spécifications classiques par des limites, des tests et des critères d’acceptation.
Remplacer la recherche de perfection par des seuils acceptables
Prenons un exemple simple.
Une entreprise souhaite utiliser l’IA pour classer automatiquement les demandes reçues par son service client.
L’objectif ne devrait pas seulement être :
" L’IA doit classer les demandes. "
Il faut préciser ce qui est acceptable.
Que se passe-t-il lorsqu’elle hésite ? Quel taux d’erreur est tolérable ? Quelles demandes doivent obligatoirement être contrôlées par une personne ? Que faire si le service d’IA devient indisponible ?
Ces questions transforment une expérimentation intéressante en véritable processus métier maîtrisé.
Trois garde-fous à prévoir dès le cadrage
Définir les données autorisées
Avant même de choisir un outil, l’entreprise doit identifier les informations qui pourront être traitées.
Certaines données pourront être utilisées librement. D’autres devront être anonymisées, protégées ou exclues du système.
Cette classification évite de traiter la confidentialité lorsque le projet est déjà terminé.
Définir qui contrôle quoi
Une IA ne doit pas automatiquement devenir décisionnaire parce qu’elle sait produire une réponse.
Pour chaque usage important, il faut déterminer si elle :
- conseille
- prépare une décision
- exécute une action
- ou déclenche automatiquement un processus
Plus son autonomie augmente, plus les mécanismes de contrôle doivent être solides.
Prévoir ce qui se passe lorsque l’IA échoue
Un système peut devenir indisponible. Une réponse peut être incohérente. Un fournisseur peut rencontrer un incident.
Le projet doit donc prévoir un mode dégradé.
Dans certains cas, cela signifiera simplement revenir temporairement à un traitement manuel. Dans d’autres, une seconde solution technique sera nécessaire.
L’important est que cette décision soit prise avant l’incident.
Trois cas concrets pour une PME
Cas 1 : l’IA prépare les réponses du service client
L’IA analyse une demande et propose une réponse à un collaborateur.
Le risque reste relativement maîtrisable si le collaborateur valide le message avant son envoi.
L’entreprise doit néanmoins contrôler les données transmises au modèle et empêcher la divulgation d’informations confidentielles.
Cas 2 : l’IA analyse des documents internes
L’entreprise souhaite interroger contrats, procédures ou documentation grâce à une IA.
Le gain de temps peut être important, mais le niveau de confidentialité augmente immédiatement.
Il faut alors s’intéresser à l’hébergement, aux accès, à la conservation des informations, aux échanges avec le fournisseur et aux garanties apportées par l’architecture retenue.
Cas 3 : l’IA déclenche automatiquement une action
L’IA analyse une situation puis modifie une donnée, envoie un message ou déclenche un processus.
Le niveau de vigilance est supérieur.
Il devient essentiel de définir précisément les actions autorisées, de conserver des traces, de prévoir des contrôles et, lorsque l’enjeu le justifie, de demander une validation humaine.
Les bonnes pratiques à retenir au niveau dirigeant
Un dirigeant n’a pas besoin de valider chaque choix technique. Il doit en revanche s’assurer que les bonnes questions ont été traitées.
Ne pas transmettre de données critiques à un outil non maîtrisé
Avant d’autoriser un service d’IA, il faut savoir quelles données lui seront transmises et dans quelles conditions elles seront traitées.
La facilité d’utilisation d’un outil ne constitue pas une garantie de sécurité ou de conformité.
Exiger une architecture sécurisée
La sécurité ne doit pas être ajoutée quelques jours avant la mise en production.
L’Agence nationale de la sécurité des systèmes d’information (ANSSI) recommande elle aussi de prendre en compte les risques liés à l’IA générative depuis la conception jusqu’au déploiement.
Pour un dirigeant, cela signifie surtout demander que les accès, les données, les services externes et les responsabilités soient clairement identifiés.
Tester les mauvaises situations, pas seulement les bonnes
Une démonstration réussie ne prouve pas qu’un système est prêt pour la production.
Il faut également tester les cas inhabituels :
une information absente, une demande ambiguë, une réponse manifestement incorrecte, un service externe indisponible ou une tentative d’utilisation non prévue.
C’est souvent dans ces situations que la qualité réelle de l’architecture apparaît.
Les pièges à éviter
Le premier consiste à considérer l’IA comme une fonctionnalité que l’on peut simplement ajouter à un logiciel existant. Elle peut modifier les flux de données, les responsabilités et le niveau de contrôle nécessaire.
Le deuxième consiste à traiter le RGPD et la cybersécurité à la fin du projet. Les choix structurants ont alors souvent déjà été réalisés.
Le troisième consiste à vouloir supprimer tout risque. Aucun système informatique n’est totalement exempt de risque. Le rôle du pilotage est de connaître les risques, de les réduire et de décider lesquels sont acceptables.
Enfin, il faut éviter de confondre une expérimentation réussie avec un système prêt à devenir un élément critique de l’entreprise.
Comment EloNeva sécurise l’intégration de l’IA
L’accompagnement d’EloNeva vise à intégrer l’intelligence artificielle dans un cadre informatique maîtrisé plutôt qu’à ajouter un outil supplémentaire sans vision d’ensemble.
Cette démarche peut commencer par un audit de l’existant : données concernées, outils utilisés, architecture, sécurité et processus métier.
Le cadrage permet ensuite d’identifier les risques, les responsabilités, les règles d’utilisation et les contrôles nécessaires.
Lorsque des données personnelles sont impliquées, les exigences liées au RGPD sont prises en compte dès la conception. L’architecture peut également être pensée pour limiter l’exposition des informations sensibles et mieux maîtriser les échanges avec les services d’IA externes.
Enfin, tests, documentation, seuils d’acceptation et scénarios de repli permettent de préparer la mise en production dans un cadre plus prévisible.
Ce qu’un dirigeant doit retenir
L’intelligence artificielle ne rend pas les projets informatiques incontrôlables. Elle oblige surtout à les piloter différemment.
La question n’est plus uniquement de savoir si une fonctionnalité fonctionne. Il faut également savoir avec quelles données, dans quelles limites, sous quel contrôle et avec quelle solution de repli.
Pour une TPE ou une PME, cette approche permet de profiter des gains apportés par l’IA sans transformer une expérimentation prometteuse en dépendance ou en risque difficile à maîtriser.
La bonne stratégie n’est donc ni d’adopter l’IA sans précaution, ni de l’écarter par crainte du risque. Elle consiste à avancer progressivement, avec une architecture sécurisée, des règles explicites et des points de contrôle adaptés aux enjeux de l’entreprise.